GB/T 28450-2026 / ISO/IEC 27007:2020 《网络安全技术 信息安全管理体系审核指南》
分类:信息安全 · 已下载 0 次
普通用户:免费 · VIP用户:免费
资源介绍
英文全称:
ISO/IEC 27007:2020:Information security, cybersecurity and privacy protection — Guidelines for information security management systems auditing
GB/T 28450-2026:Cybersecurity technology—Guidelines for information security management systems auditing
✅ 采标方式:IDT等同采用ISO/IEC 27007:2020,推荐性国家标准,归口TC260全国网络安全标准化技术委员会
发布:2026-05-25;实施:2026-12-01;替代旧版 GB/T 28450-2020(等同ISO27007:2017)
一句话定位:
GB/T 19011 是所有管理体系通用审核基础规则;GB/T28450-2026是在GB/T19011之上,专门针对ISMS(ISO27001)的专项审核补充指南,是ISO27001认证审核、内审、二方审核员的核心作业规范。
一、适用范围
- 适用对象:
- ISMS内部审核(企业内审员)
- 第三方认证审核(一、二、三方审核)
- 审核方案管理人员、审核组长、审核员
- 也可延伸适配融合体系:ISO27701(PIMS隐私)、ISO27017云安全、ISO42001(AI管理体系)联合审核
- 边界说明:
- 不替代GB/T 19011(管理体系审核通用指南),是叠加补充;
- 重点解决:信息安全体系审核独有的难点——风险评估、控制措施验证、证据采集、技术核查、云/外包/供应链证据获取、隐私相关控制审核;
- 它是审核方法论指南,不是体系要求标准,不规定企业要做什么安全控制(控制要求看27001/27002)。
二、规范性引用文件
- GB/T 19011-2021(ISO 19011:2018)管理体系审核指南(基础母标准)
- GB/T 22080(ISO27001)信息安全管理体系 要求
- GB/T 29246(ISO27000)信息安全管理体系 术语和概述
三、标准完整章节结构
1 范围
2 规范性引用文件
3 术语和定义
4 审核原则(继承+ISMS专项强化)
5 审核方案的管理(审核经理/方案负责人核心章节)
6 审核实施(单次审核全流程:准备→现场→报告→不符合)
7 ISMS审核员能力、能力评价指南(审核员资质判定)
附录A:ISMS审核的典型证据收集方法清单
附录B:ISMS审核关注点示例(风险评估、SoA适用性声明、控制措施、外包供应链、隐私相关控制)
章节要点拆解
第4章 审核原则
保留GB/T19011的通用原则:诚实正直、公正表达、职业审慎、保密性、独立性、基于证据。
新增ISMS专项强调项:
- 证据具备时效性;安全控制很多是动态运行(日志、权限、漏洞、补丁),不能只看静态文档;
- 区分"文件有规定"和"现场有效执行";
- 信息安全证据存在高涉密属性,审核保密要求升级。
第5章 审核方案管理(审核项目管理)
审核方案 = 组织一段时间内全部ISMS审核的总体规划(年度内审方案、认证机构年度监督+再认证方案)
5.2 设定方案目标:比如验证体系持续符合27001、验证风险处置有效性、识别合规差距、满足客户二方审核、支撑数据合规/隐私合规;
5.3 识别审核方案自身的风险与机遇(新版重点):例如:审核员技术能力不足、业务系统不开放、运维人员不配合、云服务商不提供底层证据、业务变更快导致审核证据失效;
5.4 搭建审核方案:角色职责、审核方案负责人能力、审核范围边界、资源配置(技术专家、工具、时间);
5.5 执行审核方案:为每一次单独审核确定目标、范围、准则;选审核方法、组建审核组、分配任务;
5.6 监视审核方案效果;
5.7 评审、持续改进审核方案。
很多审核机构的年度审核方案模板直接基于本章编写。
第6章 单次ISMS审核实施流程(审核组长核心)
沿用19011的阶段:审核启动 → 文件评审 → 现场审核准备 → 现场审核(首会、证据收集、沟通)→ 不符合项判定 → 末次会议 → 审核报告 → 纠正措施跟踪验证
本标准在每一步增加ISMS专属细化要求:
- 文件评审:重点核查SoA适用性声明、风险评估报告、处置计划(ISMS区别于质量体系的核心);
- 证据收集:除访谈、查记录,明确认可技术类证据:日志、漏洞扫描报告、渗透测试结果、权限清单、备份恢复演练记录、配置基线、加密配置;
- 不符合判定:区分体系条款不符合 / 控制措施失效;区分严重/一般不符合判定思路;
- 外包、云服务商、供应链审核:明确当组织把信息处理外包给第三方时,审核员如何获取远端证据,不能以"服务商不给材料"直接免除组织责任;
- 新增隐私相关控制审核指引(承接ISO27701),可同步核查隐私信息管控证据。
第7章 ISMS审核员能力要求(非常实用,审核员培训核心)
除通用审核能力(19011)之外,ISMS审核员必须具备专项能力:
- 熟悉ISO27001、27002术语与控制逻辑;
- 理解信息安全风险评估方法(ISO27005);
- 具备基础安全技术认知:访问控制、加密、备份、漏洞管理、网络安全、业务连续性;
- 理解法规环境:网络安全法、数据安全法、个保法、数据出境等;
- 如同时审核27701,需要额外具备隐私风险、PIA评估能力;
- 能力评价方式:培训、经历、面试、见证审核、案例考核。
认证机构CCAA审核员能力评价,直接引用本章作为判定依据。
附录A、B
- 附录A:证据收集手段清单:访谈、文档查阅、现场观察、系统抽查、工具核验、抽样、测试;明确抽样风险;
- 附录B:ISMS审核重点核查示例:风险评估、SoA、内部审核、管理评审、访问权限、供应商管理、事件响应、业务连续性、数据保护、隐私处理活动。
四、ISO/IEC 27007:2020 和旧版 ISO27007:2017(GB/T28450-2020)主要差异
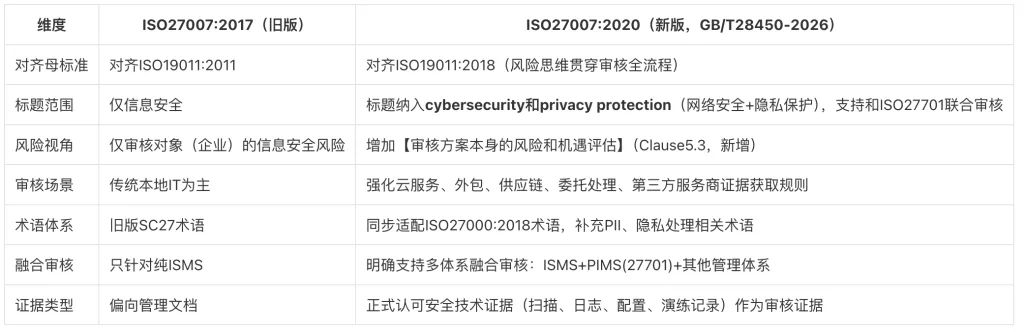
五、和 GB/T19011、ISO27001、ISO27701 的联动关系
- GB/T19011:通用审核底层规则,所有体系(9001、14001、45001、27001)通用;
- GB/T28450-2026:ISMS专项审核细则,是19011的"信息安全行业补丁";
- 做质量体系审核,只用19011;
- 做ISO27001/27701审核,19011 + 28450一起使用;
- ISO27001:体系要求(企业要满足什么);
- ISO27701:2025:PIMS隐私体系要求;
- 28450:2026可以直接用于27001+27701联合审核,附录B已经包含隐私控制核查指引,正好匹配你前面了解的27701新版;
- 搭配GB/T45574(敏感个人信息安全要求):在27701审核时,审核员使用28450的审核方法论,核查45574里敏感信息管控证据。
六、常见误区澄清
❌ 误区1:GB/T28450是企业要建立的体系标准
✅ 正解:它是审核方法论指南,不是企业体系要求标准;企业不需要向28450"合规",审核员用它来审27001/27701。
❌ 误区2:有19011就不需要28450
✅ 正解:19011没有规定信息安全特有证据怎么查、风险评估/SoA怎么审核、云外包怎么取证;没有28450,审核很容易做成"文档审核",忽略技术控制有效性验证。
❌ 误区3:28450-2026只适合纯27001,不能审27701
✅ 正解:新版标题加入privacy protection,设计上支持ISMS+PIMS联合审核,是现在27701认证审核的配套审核指南。
七、过渡期说明
- GB/T28450-2026:2026-12-01正式实施;在实施日前,仍可沿用旧版GB/T28450-2020;
- 认证机构、内审方案需要在12月1日后切换到新版审核思路(重点:审核方案风险识别、隐私融合审核、外包云证据管控)。
外部链接已加密保存:直链由服务端代理下载、网盘由服务端跳转,页面源码中不会出现真实地址;未授权用户无法获取。