资源介绍
英文名称:Data security technology—Security requirements for processing of sensitive personal information
归口:TC260 全国网络安全标准化技术委员会
性质:推荐性国家标准,不是强制国标,但是《个人信息保护法》敏感个人信息条款落地的核心配套技术标准,是隐私影响评估PIA、等保测评、第三方合规审计、ISO27701体系审核高频引用依据
发布:2025-04-25;实施:2025-11-01;无替代旧版,属于全新制定标准
一、定位、目的、适用范围
制定目的
直接配套《个人信息保护法》第二章第二节【敏感个人信息】,把法律原则转化成可落地、可审计、可测评的技术+管理细则,解决企业在识别、收集、存储、使用、加工、传输、提供、公开、删除全生命周期敏感个人信息时"怎么才算合规"的判定标尺。
适用对象
- 所有个人信息处理者(企业、事业单位、政务平台、SaaS服务商、App运营方)开展敏感个人信息全生命周期处理;
- 监管机构、第三方评估机构、等保测评、PIA评估、数据出境安全评估,作为核查、判定依据;
- 覆盖线上App、线下业务、云平台、外包委托处理、子处理链条;
也可用于ISO27701 PIMS体系、DSMM、数据安全治理体系的差距自查、SoA适用性声明参考材料
核心边界
本标准聚焦敏感个人信息专项管控,不替代GB/T 35273(个人信息安全规范);是GB/T 35273在敏感个人信息上的深度专项增强细则。
- GB/T 35273:全部个人信息(普通+敏感)通用基线;
- GB/T 45574-2025:敏感个人信息专项加码要求,要求更严、粒度更细。
二、标准整体结构
1 范围
2 规范性引用文件(GB/T 35273、GB/T 39335 PIA评估规范、密码、日志、数据脱敏相关国标)
3 术语和定义(明确敏感个人信息、处理者、委托处理、去标识化、匿名化、生物识别信息等)
4 敏感个人信息识别与界定(附录A:敏感个人信息清单)
5 敏感个人信息处理通用安全要求(全生命周期通用)
6 七大类敏感个人信息特殊安全要求(分品类专项强约束)
7 敏感个人信息处置与应急(泄露事件、删除、注销、撤回同意)
附录A:敏感个人信息分类清单(识别清单,审核员高频查阅)
两大核心主体章节:第5章 通用安全要求 + 第6章 特殊安全要求
三、第4章:敏感个人信息识别界定(附录A清单)
标准和个保法保持一致,7大类:
- 生物识别信息:人脸、指纹、声纹、虹膜、掌纹、基因等;
- 宗教信仰信息;
- 特定身份信息:残障、前科记录、特殊身份、不宜公开身份;
- 医疗健康信息:病历、诊断、体检、慢病记录、精神健康;
- 金融账户信息:银行卡、支付账号、信贷、证券账户;
- 行踪轨迹:连续定位、行车轨迹、出行轨迹;
- 不满14周岁未成年人个人信息;
同时明确识别判断逻辑:原本不属于敏感信息,但组合后能够带来人身/财产重大风险的,也应判定为敏感个人信息(组合识别规则),解决很多企业"单条不敏感、合并后敏感"的识别盲区。
四、第5章:通用安全要求(全生命周期统一强制基线,审核重点)
5.1 基础原则(承接个保法)
- 最小必要:非敏感信息可以达成目的,就禁止收集敏感信息;
- 场景分项授权:按业务功能单独弹窗、单独同意,禁止捆绑打包授权;
- 隐私设计、隐私默认:系统默认不采集敏感信息;
- 禁止默认勾选、静默收集、诱导同意;
- 委托处理:必须严格筛选受托方、签订专项协议、限定处理范围、留存受托方管控记录。
5.2 收集与告知同意专项
- 敏感个人信息同意必须是单独、明确、自愿,不能作为使用服务的前置门槛(法定必要情形除外);
- 告知内容必须额外说明:收集目的、存储期限、是否对外提供、风险、主体撤回权;
- App场景遵从GB/T 41391;
- 同意可随时撤回,撤回之后停止处理、按要求删除。
5.3 存储、加密、隔离、权限(技术硬要求,审计高频扣分点)
- 加密存储+加密传输,密码算法符合国密规范;
- 隔离存储:敏感字段和身份标识字段分开存储;去标识化数据和还原密钥物理/逻辑分离;
- 字段级最小权限:结构化数据权限到字段,非结构化到单个文件;
- 访问权限有有效期、按需申请、审批留痕、权限定期复核;
- 前端界面默认脱敏展示,不展示完整敏感内容;
- 密钥分离授权:加密、解密权限分开,不能同一账号同时掌控;
- 操作日志:所有敏感信息的查询、导出、修改、删除、传输日志留存不少于3年
5.4 使用、加工、对外提供
- 加工(脱敏、去标识化):评估脱敏效果,严控重识别风险;
- 对外共享、提供:必须单独同意(法定豁免除外),接收方同样落实本标准保护要求;
- 禁止超出当初告知的目的二次利用;
- 批量导出、批量下载敏感信息要有专项审批、风控拦截、水印、溯源。
5.5 个人信息保护影响评估 PIA
处理敏感个人信息必须开展PIA,按照GB/T 39335执行;评估报告留存;高风险场景持续动态复评。
5.6 主体权利响应
访问、更正、删除、撤回同意、可携带权,设置独立通道,限时响应、闭环记录。
5.7 删除、注销、销毁
业务终止、存储期限到期、主体撤回同意后,应执行安全删除/销毁;备份数据同步清理;留存可审计销毁记录。
五、第6章:7类敏感个人信息【特殊安全要求】(标准最有特色部分,差异化加码)
这一章是GB/T 45574区别于GB/T35273的核心,每一类都单独加专项约束:
- 生物识别信息
- 原则:不上云、不集中存储优先;优先本地比对(特征摘要,原始图像不后台留存);
- 禁止无必要采集人脸、指纹;比对模板不可逆;禁止原始生物图像随便导出;
- 明确:生物识别模板≠原始图像,但依然属于敏感个人信息。
- 医疗健康信息
- 严格禁止用于营销推送;院内、第三方健康平台流转要链路管控;
- 病历、精神健康信息额外加强访问审计,限制内部无关人员查看。
- 金融账户信息
- 卡号、CVV、支付密码禁止明文存储;掩码展示;严格拦截批量导出;
- 行踪轨迹
- 仅在业务必需时段采集;关闭业务功能即停止定位;禁止长期静默后台持续采集轨迹;
- 未成年人(<14)信息
- 监护人同意机制;专门儿童隐私政策;更高加密等级;不用于画像、精准营销;
- 优先最小采集,不额外收集无关敏感信息;
- 宗教信仰、特定身份信息:禁止随意共享、公开,严控内部查阅范围,避免歧视风险。
六、第7章 安全事件应急处置
- 建立敏感个人信息泄露专项应急预案;
- 泄露发生优先评估对自然人的人身、财产危害等级;
- 按法规履行上报、通知信息主体;
- 事后复盘、整改、更新PIA。
七、和GB/T 35273-2020《信息安全技术 个人信息安全规范》对比
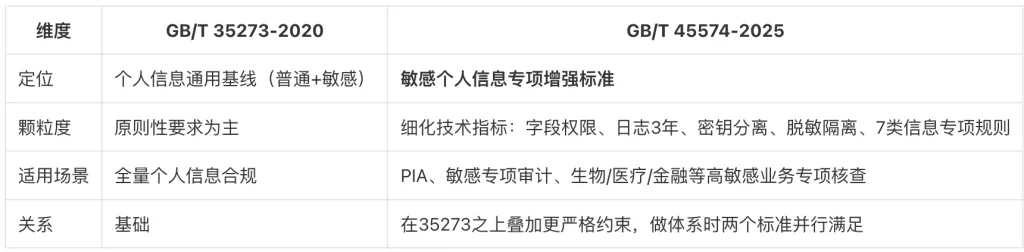
八、和ISO/IEC 27701(PIMS隐私管理体系)联动关系
- 国内做ISO27701认证,如果业务处理敏感个人信息,审核员通常会引用GB/T 45574作为中国本地化合规证据;
- 27701 AnnexA控制项(控制者、处理者)可以把本标准要求映射进SoA适用性声明;
- 企业路径推荐:ISO27701体系 + GB/T 35273基线 + GB/T 45574敏感专项要求,形成完整国内隐私合规包;
- 差异:27701是管理体系标准(建立体系、持续运行);GB/T45574是专项安全技术要求,是判定控制措施是否达标的尺子。
九、落地常见误区
❌ 误区1:推荐性国标,所以可以不用遵守
✅ 正解:虽然不是强制国标,但PIA评估、监管抽查、投诉核查、数据出境评估、等保测评、招投标,普遍引用该标准作为判定依据,不符合会被认定合规缺陷。
❌ 误区2:只要满足GB/T35273,就自动满足45574
✅ 正解:不可以;45574是加码专项,比如字段级权限、日志3年、生物识别本地比对、七类信息专属限制,35273没有细化到这个程度。
❌ 误区3:去标识化之后,就不属于敏感个人信息
✅ 正解:标准明确:去标识化信息如果配套密钥可以复原,依然按照敏感个人信息管控;只有真正达到匿名化才不再属于个人信息。
十、总结
GB/T 45574-2025 = 针对个保法敏感个人信息条款的专项技术审计规范,核心就是三件事:
- 教会企业怎么识别敏感信息(含组合敏感识别);
- 给出全生命周期统一硬管控基线(加密、隔离、字段权限、日志留存、单独同意);
- 针对生物、医疗、金融、轨迹、未成年人等7类高风险敏感信息,设置独立、更严格的专项保护规则。
外部链接已加密保存:直链由服务端代理下载、网盘由服务端跳转,页面源码中不会出现真实地址;未授权用户无法获取。